Actualité
Un tableau de bord de filtrage DNS pour suivre chaque menace bloquée
Filtrage DNS : requêtes bloquées en temps réel, rapports de menaces, plus de 35 catégories et protection en télétravail, dès 3,60 € HTVA par poste.
 Lucas Besson14 novembre 2026 · 8 min de lecture
En 2025, la plateforme Safeonweb du Centre pour la Cybersécurité Belgique a reçu 9 929 354 messages suspects transférés par des citoyens. Ce chiffre m’intéresse moins pour sa taille que pour ce qu’il implique dans une petite structure : un cabinet de diététique, un centre de nutrition ou une équipe de cinq personnes reçoit lui aussi sa part de ces faux e-mails. Il suffit d’un clic pour que l’un d’eux ouvre la porte. Le filtrage DNS agit à ce moment précis, et c’est exactement ce que propose la protection contre les liens frauduleux et les sites malveillants de Styx Consulting, qui déploie la solution DNSFilter en tant que partenaire officiel. J’aime beaucoup un aspect de cette offre dont on parle peu : le tableau de bord, qui montre ce qui a été bloqué et pourquoi.
Le filtrage DNS, une barrière posée avant l’ouverture de la page
Pour comprendre, il faut revenir au DNS, l’annuaire d’Internet. Quand vous tapez une adresse ou que vous cliquez sur un lien, votre ordinateur demande d’abord à cet annuaire où se trouve le site. Le filtrage DNS intervient pendant cette demande. Si le domaine est connu comme malveillant, la connexion est coupée. La page ne s’ouvre jamais.
Styx Consulting résume la promesse en une phrase sur sa page : un « filtrage DNS intelligent qui bloque phishing, ransomwares et sites malveillants avant même l’ouverture de la page ». La même page avance un chiffre que je trouve parlant : 80 % des malwares utilisent le DNS pour communiquer. Couper au niveau du DNS, c’est donc agir avant que le téléchargement ne commence.
Pour moi, c’est la bonne place pour une première barrière. Le clic arrive toujours un jour, même chez des personnes prudentes. Un faux avis de livraison, une fausse facture de logiciel de prise de rendez-vous, et la main part toute seule. Mieux vaut un filet qui rattrape ce clic que de compter uniquement sur la vigilance de chacun.
Côté installation, la page de Styx Consulting annonce une mise en service en moins de 15 minutes, avec un agent léger pour macOS ou Windows. Aucun matériel à installer, aucune interruption de service.
Le filtrage DNS en chiffres
Source : page DNS Filtering de Styx Consulting, lue le 14/11/2026. Tarif affiché : dès 3,60 € HTVA par poste.
Ce que le tableau de bord affiche en temps réel
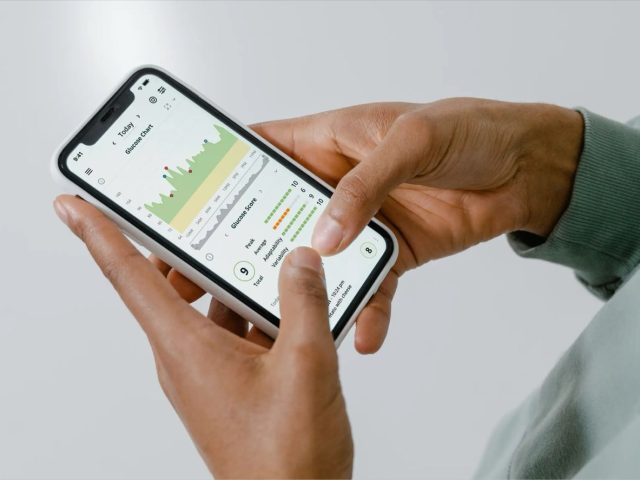
Un filtre qui travaille sans rien montrer laisse une question ouverte : est-ce qu’il sert à quelque chose ? Ici, la page de Styx Consulting décrit une troisième étape baptisée « Protégez et analysez ». On y visualise en temps réel les requêtes bloquées, on consulte les rapports de menaces et on ajuste ses politiques depuis un tableau de bord centralisé.
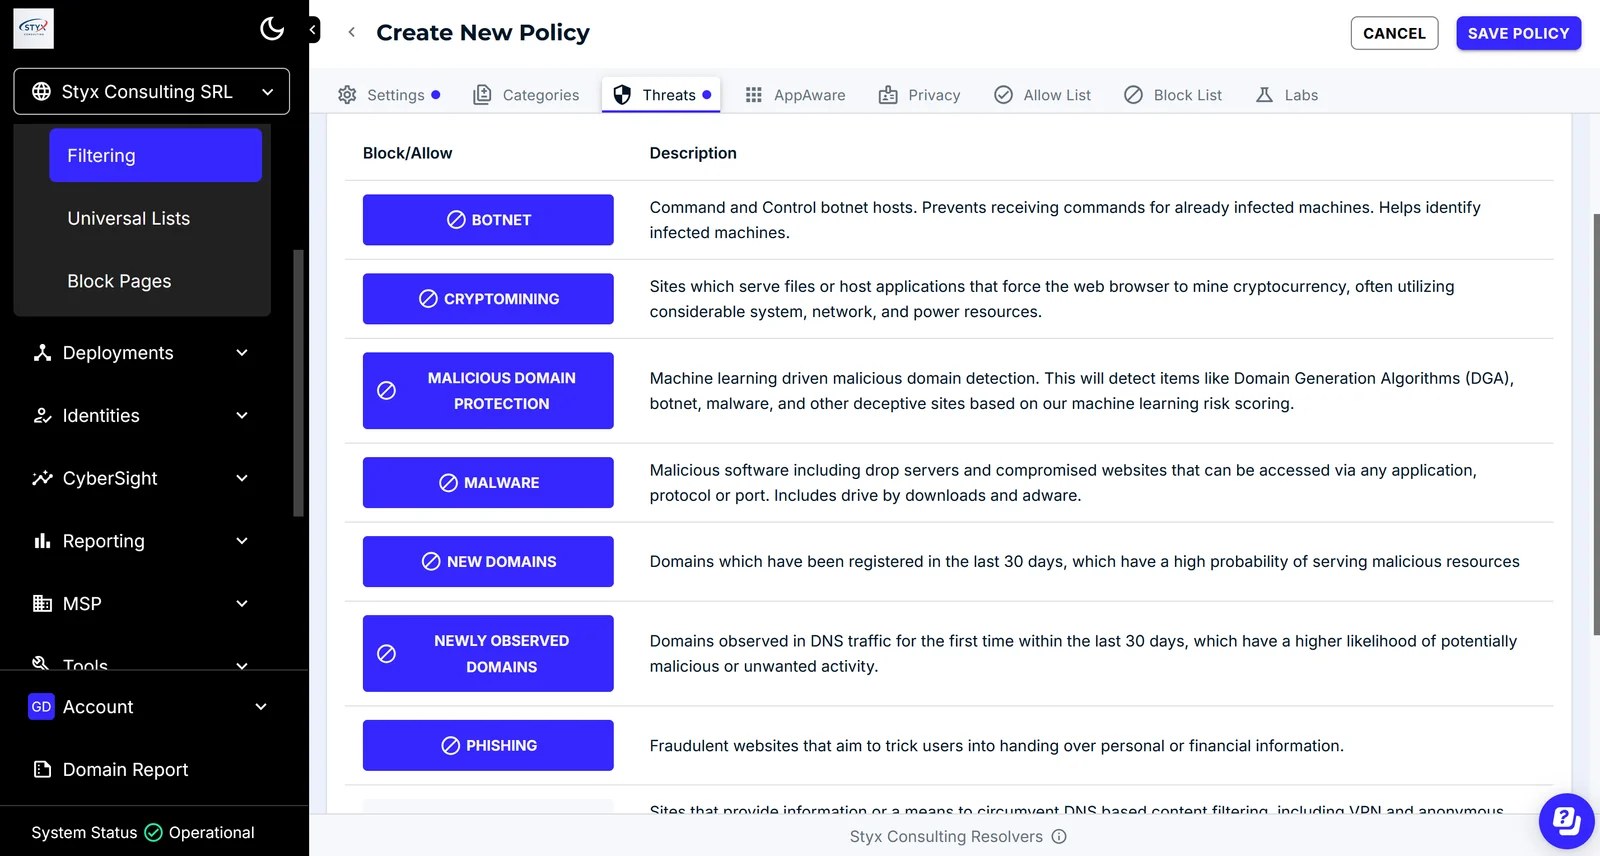
Ce que j’aime dans cette approche, c’est qu’elle transforme une protection invisible en information concrète. Vous voyez qu’une tentative a été arrêtée lundi matin, sur tel poste. Ce n’est plus une promesse abstraite. Pour un responsable de petite équipe, qui n’est pas informaticien, c’est rassurant et très pédagogique : on comprend d’où viennent les risques en regardant ce qui a été stoppé.
Je recommande de prendre l’habitude d’ouvrir ce tableau de bord une fois par semaine, le même jour. Cinq minutes suffisent pour repérer une hausse soudaine des blocages, souvent le signe qu’une campagne de faux e-mails circule.
Le saviez-vous ?
Le Centre pour la Cybersécurité Belgique a publié 80 alertes sur des campagnes de phishing en cours au cours de l’année 2025. Et selon La Libre (avril 2026), plus de 3,6 millions de cas de hameçonnage ont été signalés en Belgique sur les trois premiers mois de 2026, soit plus de 40 000 par jour.
Plus de 35 catégories à régler par utilisateur, service ou site
Le blocage des domaines malveillants n’est qu’une partie du réglage. La page annonce plus de 35 catégories de contenu configurables : malwares, phishing, adulte, réseaux sociaux, jeux. S’y ajoutent des listes d’autorisation ou de blocage personnalisées, et des politiques différentes par utilisateur, service ou site.
Concrètement, comparons deux façons de faire. Première option : une seule règle pour tout le monde. C’est rapide, mais l’accueil, qui gère les réseaux sociaux du cabinet, et le poste de saisie des bilans n’ont pas les mêmes besoins. Seconde option : une politique par service. L’accueil garde l’accès aux réseaux sociaux, le poste de saisie reste concentré sur ses outils. À mon avis, la seconde est la bonne dès qu’il y a deux métiers différents dans l’équipe.
Les listes d’autorisation rendent aussi service au quotidien. Votre logiciel de facturation ou votre plateforme de téléconsultation doit toujours passer ? Vous l’inscrivez une fois, et le sujet est réglé.
Des rapports de menaces pour ajuster ses politiques au fil des semaines
Les rapports de menaces sont, pour moi, la partie la plus utile sur la durée. Ils montrent quelles catégories déclenchent le plus de blocages. Vous pouvez alors affiner : ouvrir une catégorie qui gêne inutilement le travail, en fermer une autre qui revient trop souvent.
La page de Styx Consulting relie aussi ce suivi à la directive européenne NIS2. Le filtrage DNS contribue aux mesures de sécurité NIS2 et aide à documenter les contrôles techniques mis en place. Franchement, la documentation est souvent ce qui manque le plus dans une petite structure. Avoir une trace lisible de ce qui est protégé et bloqué, c’est un vrai gain le jour où un partenaire ou un assureur pose la question.
Je conseille de garder un court relevé mensuel : le nombre de blocages, les catégories principales, les réglages modifiés. Trois lignes. C’est largement suffisant pour suivre l’évolution.
Un suivi qui reste valable en télétravail et sur un Wi-Fi public
Beaucoup de petites équipes travaillent aujourd’hui en partie à distance. Une diététicienne qui consulte un jour à domicile, un associé qui prépare ses bilans dans le train : leurs ordinateurs quittent le réseau du cabinet.
La page de Styx Consulting est claire sur ce point : « Vos collaborateurs restent protégés partout : en télétravail, en déplacement ou sur un Wi-Fi public. » Pas besoin d’IP fixe, puisque l’agent est installé sur le poste lui-même. La protection suit donc l’ordinateur, au bureau comme ailleurs.
Je trouve que c’est l’argument décisif pour une structure mobile. Le Wi-Fi d’une gare ou d’un café est précisément l’endroit où l’on clique vite, entre deux rendez-vous. Que le filtrage continue d’y fonctionner, et que les blocages remontent dans le même tableau de bord, simplifie franchement la vie.
Pour un cabinet de nutrition ou une petite équipe, une facturation au poste sans minimum
Les cabinets de diététique et de nutrition sont souvent de petites structures : un praticien seul, parfois deux ou trois avec un secrétariat. Ils manipulent des suivis et des bilans, et passent leur journée sur des outils en ligne. Une offre pensée pour les grandes entreprises ne leur conviendrait pas.
Ici, les conditions affichées sont simples : pas de contrat annuel imposé, pas de frais cachés, pas de minimum de postes. Le tarif annoncé démarre à 3,60 € HTVA par poste. Pour un cabinet de deux ordinateurs, c’est donc le nombre réel de postes qui compte, rien de plus.
Ma recommandation pratique : listez vos postes avant de demander l’offre personnalisée, que Styx Consulting promet sous 48h. Notez le système (macOS ou Windows) et qui les utilise. Vous gagnerez du temps sur le réglage des politiques par utilisateur. Privilégiez ensuite une première configuration simple, avec les catégories malwares et phishing, puis affinez au vu des premiers rapports. C’est, à mon avis, la façon la plus sereine de démarrer.
Questions fréquentes
Sources
Styx Consulting, page « DNS Filtering » (lue le 14/11/2026)
Centre pour la Cybersécurité Belgique, « Key figures 2025 » et communiqué Safeonweb sur les messages suspects reçus en 2025
La Libre, « Plus de 40.000 cas de phishing signalés chaque jour en Belgique », 7 avril 2026
Qu’est-ce que le filtrage DNS ?
C’est un filtre posé au moment où l’ordinateur cherche l’adresse d’un site. Si le domaine est malveillant, la connexion est coupée avant que la page ne s’ouvre.
Faut-il installer du matériel ?
Non. Selon la page de Styx Consulting, un agent léger s’installe sur les postes macOS ou Windows, sans matériel et sans interruption de service, en moins de 15 minutes.
Que montre le tableau de bord ?
Les requêtes bloquées en temps réel et les rapports de menaces. Les politiques s’ajustent depuis ce même tableau de bord centralisé.
Y a-t-il un engagement ?
Styx Consulting indique qu’il n’y a pas de contrat annuel imposé, pas de frais cachés et pas de minimum de postes, avec un tarif dès 3,60 € HTVA par poste.
Écrit par
Lucas Besson
Journaliste · suivi nutritionnel, santé, habitudes alimentaires
Lucas s'intéresse au suivi nutritionnel et aux habitudes alimentaires des Français. Il vérifie chaque information à l'aide de sources variées et d'articles scientifiques avant de publier.